Überblick
KI-Governance ist das System aus operativen Kontrollen, aktiven Laufzeitschutzmechanismen und architektonischen Grenzen, das künstliche Intelligenzsysteme – prädiktives maschinelles Lernen, generative Modelle und autonome KI-Agenten – sicher, vorhersehbar und im Rahmen der Unternehmenssicherheitsrichtlinien am Laufen hält. Effektive Governance geht weit über schriftliche Richtlinien hinaus, indem sie Prompts inspiziert, den Werkzeugzugriff begrenzt und die Nutzung von Token kontrolliert, während KI aktiv läuft – und dort, wo Unternehmensdaten liegen, anstatt über ein externes Gateway weitergeleitet zu werden.
Die grundlegenden Kontrollen, die dies ermöglichen, umfassen die Nutzlastinspektion, den Zugriff auf Least-Privileg-Tools, Token-Budgets und End-to-End-Tracing sowohl über prädiktive als auch agentische KI-Workloads. Dieses kontinuierliche Tracing ist besonders wertvoll für die Compliance: Da Audit-Unterlagen während der Aktivität erstellt werden, sind Beweise bereit, wenn sie benötigt werden, anstatt nachträglich neu zu erstellen.
Statische Richtlinie vs. aktive Laufzeit-KI-Governance
Governance-Frameworks, die für statische Analysen entwickelt wurden, wurden nicht für Systeme entwickelt, die ihren eigenen nächsten Schritt generieren. Ein Agent kann ein Tool aufrufen, Kontext abrufen oder auf einen Datensatz zwischen Reviewzyklen reagieren, weshalb KI-Risiko in der Produktion ein anderes Problem ist als KI-Risiko beim Intake.
| Governance-Dimension | Traditionelle Datenverwaltung | Statische LLM-Richtlinie | Aktive Laufzeit-KI-Governance |
|---|---|---|---|
| Primärer Anwendungsbereich | Datentabellen, Datenbankschemata und Objektspeicherung | Akzeptable Nutzungsrichtlinien, Prompt-Richtlinien und Benutzer-Signaturen | Prompt-Payloads, Werkzeugaufrufe, Modellausgaben, prädiktive Bewertung und agentische Workflows |
| Durchsetzungspunkt | Speicherschicht durch rollenbasierte Zugriffskontrolle | Richtliniendokumente und grundlegende API-Gateway-Ratenbeschränkungen | Ausführungsschicht: In-Datenbank-Verarbeitungs- und Agentensteuerungsebenen |
| Datenbewegung | Regelt den Zugriff innerhalb der Speichergrenzen | Leitet Anfragen über externe KI-Proxy-Gateways | Führt die Kontrolle dorthin, wo Unternehmensdaten liegen, und minimiert so die Bewegung |
| Regulatorische Ausrichtung | Manuelle Berichterstattung über den Zugriff auf statische Daten | Policy-Level-Mapping zu veröffentlichten Frameworks | Automatisierte, unveränderliche Spuren, die Auditanforderungen unterstützen |
| Operative Auswirkungen | Passive Prüfung nach dem Zugriff | Bereitstellung verzögert durch manuelle Überprüfungsgatter | Kontinuierliche Agentenausführung innerhalb definierter operativer Grenzen |
Die vier Säulen der modernen KI-Governance
Effektive Enterprise-KI-Governance bedeutet, vier aktive Fähigkeiten über den gesamten Lebenszyklus hinweg durchzusetzen, von prädiktiven Modellen über Abrufpipelines bis hin zu autonomen Agenten.
1. Prompte Nutzlast- und Kontextinspektion
Jeder eingehende Prompt, jede prädiktive Feature-Eingabe und jedes abgerufene Dokument wird bewertet, bevor es das Modell erreicht. Inspektionsfilter veranlassen Injektionsversuche, schwärzen personenbezogene Daten und halten unbefugten Kontext aus dem Ausführungsfenster heraus. Die dahinterstehenden Bedrohungsmodelle sind eine eigene Disziplin – KI-Sicherheitsrahmen decken die technischen Schutzmaßnahmen ab, die neben diesen Governance-Kontrollen stehen.
2. Ausführung von Least-Privilege-Tools und MCP-Schutzmaßnahmen
Agenten verlassen sich auf Werkzeuge, um Datenbanken abzufragen und auf Unternehmenssystemen zu reagieren. Die Standardisierung dieser Verbindungen durch das Model Context Protocol ermöglicht es, kurzlebige, begrenzte Berechtigungen pro Tool zu vergeben, wobei wirkungsvolle Schreiboperationen – Finanztransaktionen, Systemänderungen – durch explizite menschliche Genehmigungen geleitet werden.
3. Aktive Token-Budgets und Tarifkontrollen
Unbegrenzte Agentenschleifen und unoptimierte Abfragen verbrauchen die Berechnung unvorhersehbar. Token-Budgets pro Tat, Ratenlimits und automatisierte Leistungsschalter beenden die rekursive Ausführung, bevor sie Leistung oder Budget beeinträchtigt.
4. End-to-End-Tracing und AgentOps-Prüfbarkeit
Compliance-Frameworks erwarten Einblick, wie ein System zu einer Entscheidung gekommen ist. AgentOps erfasst Datensätze für jeden Denkschritt, Feature-Input, abgerufenen Kontextchunk, Modellantwort und ausgeführten Toolaufruf, sodass der Nachweis zum Zeitpunkt der Entscheidung vorhanden ist und nicht für ein Audit rekonstruiert wird.
Plattformdurchsetzung mit Teradata Enterprise AgentStack
Teradata wendet diese Kontrollen innerhalb der Unternehmensdatenschicht an, anstatt einen externen Sicherheitsproxy darum herum zu wickeln. Teradata Enterprise AgentStack stellt die Laufzeitsteuerungsebene bereit und orchestriert die Agentenausführung über Container- und Cloud-Infrastruktur.
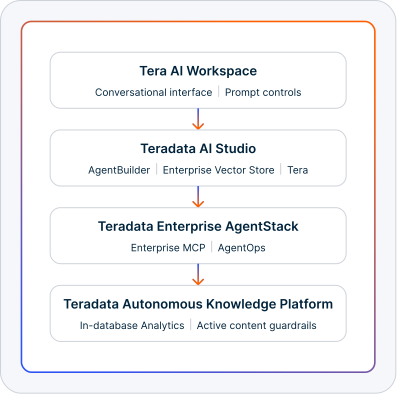
Innerhalb von Teradata AI Studio arbeitet die Governance nativ über den gesamten Stack hinweg:
- Enterprise MCP: Sichere Tool-Entdeckung und standardisierte API-Interaktion, sodass Agenten Unternehmensdaten innerhalb der festgelegten Autorisierungsgrenzen erreichen
- AgentOps-Kontrollebene: Kontinuierliche Überwachung, Laufzeitschutzregeln, Token-Budgetmanagement und Audit-Logging über prädiktive und agentische Lebenszyklen, bereitgestellt über die Enterprise AgentStack-Plattform
- Ausführung in der Datenbank: Abfragen, Vektorsuche und analytische Transformationen werden dort verarbeitet, wo Unternehmensdaten auf Teradata Cloud liegen, was die Bewegung im Vergleich zur Weiterleitung von Nutzlasten über Drittanbieter-Server minimiert
Governance, die dort abläuft, wo die Daten funktionieren
KI-Governance ist keine Ablage-Übung mehr. Sie ist die Kontrollebene, die entscheidet, ob ein Unternehmen KI sicher im großen Maßstab betreiben kann, und da Modelle zu Agenten werden, die über Multi-Cloud-Anlagen hinweg operieren, steuern statische Checklisten jedes Quartal weniger vom System. Payload-Inspektion, Scoped-Tool-Berechtigungen, Token-Kontrolle und kontinuierliches Tracking sind es, die Vertrauen und Sicherheit von einer Aussage in etwas verwandeln, das ein Prüfer untersuchen kann.
Wenn Sie ein KI-Governance-Programm entwickeln und unter Druck testen möchten, wo die Kontrollen tatsächlich ausgeführt werden, sprechen Sie mit uns.
Häufig gestellte Fragen
Was ist der Hauptunterschied zwischen Data Governance und KI-Governance?
Was ist der Hauptunterschied zwischen Data Governance und KI-Governance?
Data Governance umfasst die Sicherheit, Qualität, Verfügbarkeit und Zugriffskontrolle statischer Datenressourcen. KI-Governance erweitert diese Kontrollebene auf nicht-deterministisches Verhalten: Feature-Eingaben, prompte Nutzlasten, Werkzeugaufrufe, autonome Entscheidungen und Modellausgaben, die in Echtzeit bewertet werden.
Wie unterstützen aktive Laufzeit-Leitplanken regulatorische Standards?
Wie unterstützen aktive Laufzeit-Leitplanken regulatorische Standards?
Regulatorische Rahmenwerke erfordern ein überprüfbares Risikomanagement, Transparenz und Prüfbarkeit. Laufzeitschutzmechanismen tragen zu diesen Verpflichtungen bei, indem sie Eingabe- und Output-Kontrollen durchsetzen, Entscheidungsspuren als Arbeitsläufe protokollieren und Prüfhistoriken erstellen, die später überprüft werden können. Ob eine bestimmte Implementierung eine bestimmte Verpflichtung erfüllt, bleibt eine Bewertung an diesem Rahmen und nicht eine Eigenschaft einer einzelnen Kontrolle.
Worin unterscheiden sich aktive Laufzeitschutzregeln von statischen Sicherheitsrichtlinien?
Worin unterscheiden sich aktive Laufzeitschutzregeln von statischen Sicherheitsrichtlinien?
Statische Richtlinien legen Regeln in Dokumenten und Benutzerberechtigungen fest. Laufzeitschutzmechanismen funktionieren während der Ausführung – sie inspizieren prompte Nutzlasten, überprüfen Werkzeugberechtigungen, setzen Ausgabenlimits durch und stoppen unautorisierte Agentenaktionen, bevor sie abgeschlossen sind.
Wie verbessert das Model Context Protocol die KI-Governance?
Wie verbessert das Model Context Protocol die KI-Governance?
Das Protokoll standardisiert, wie Modelle mit externen Tools und Datenbanken kommunizieren. Die Vereinheitlichung dieser Verbindungen ermöglicht es, dass ein Satz von Sicherheitsrichtlinien, Zugangsregeln und Audit-Logging auf jedes angeschlossene Tool angewendet wird, anstatt per Integration neu aufgebaut zu werden.
Warum ist der Ausführungsort für KI-Governance wichtig?
Warum ist der Ausführungsort für KI-Governance wichtig?
Wo Inferenz und Abruf ablaufen, bestimmt, was die Steuerebene sehen und stoppen kann. Transformationen, Vektorabrufe und Modellabfragen gegen bereits verwaltete Daten halten sie innerhalb festgelegter Sicherheitsgrenzen und verringern die durch den Export von Daten in externe Laufzeiten entstehende Exposition.